
وقتی آب و برق هم به میدان جنگ سایبری میآیند
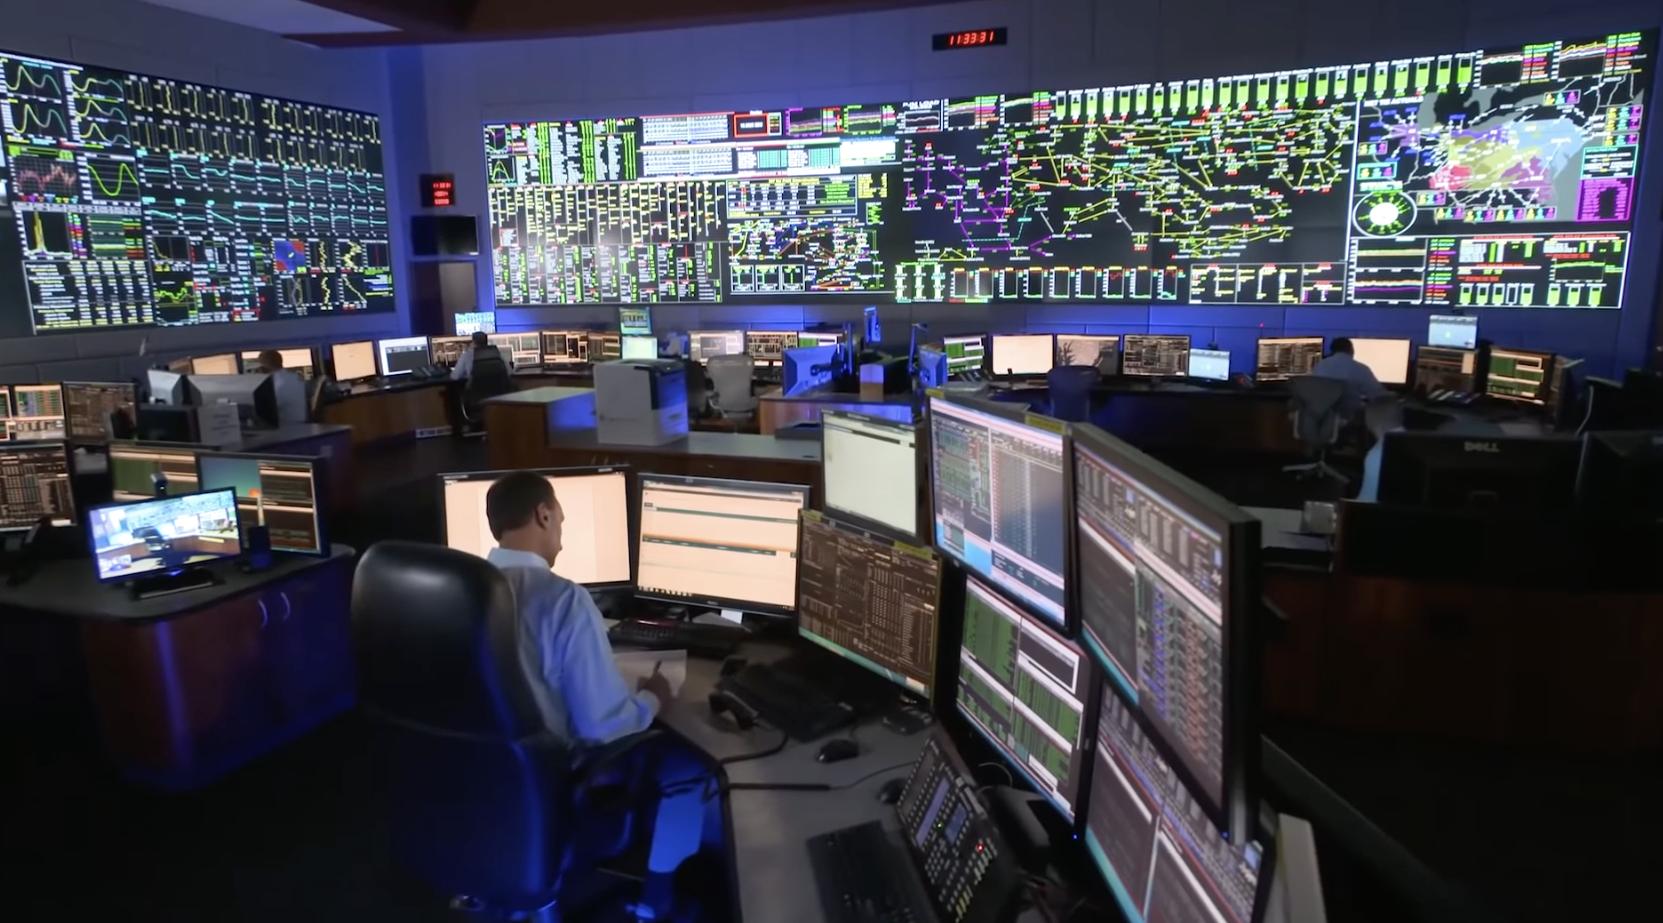
به گزارش خبرنگار امنیتی و دفاعی تابناک، جنگ سایبری در سال ۲۰۲۶ وارد مرحلهای شده که مرز میان حمله به یک شبکه رایانهای و حمله به یک زیرساخت حیاتی روزبهروز کمرنگتر میشود. موج حملات اخیر به سامانههای آب آمریکا، هشدارهای رسمی واشنگتن درباره هدف قرار گرفتن تجهیزات کنترل صنعتی و گزارش حمله به یک واحد تولید برق در بریتانیا نشان میدهد مهاجم برای ایجاد اختلال الزاماً به سراغ یک وزارتخانه، بانک یا مرکز نظامی نمیرود؛ گاهی یک کنترلر صنعتی کوچک که وظیفه روشن و خاموش کردن پمپ یا مدیریت یک فرایند صنعتی را دارد، میتواند نقطهای حساستر باشد. نهادهای آمریکایی در ماههای گذشته بارها درباره فعالیت گروههای وابسته به ایران علیه تجهیزات کنترل صنعتی هشدار دادهاند و در یک توصیهنامه مشترک FBI، CISA، NSA و EPA اعلام شده که این فعالیتها در بخش آب، فاضلاب و انرژی باعث اختلال عملیاتی و خسارت مالی شده است.
ماجرا از نظر فنی با حملههای متعارف سایبری تفاوت دارد. وقتی یک هکر به یک رایانه اداری نفوذ میکند، ممکن است هدفش سرقت اطلاعات، اخاذی یا از کار انداختن سرویس باشد؛ اما در سامانههای صنعتی، رایانه به یک تجهیز فیزیکی متصل است. این تجهیزات در ادبیات صنعت با عنوان OT یا فناوری عملیاتی شناخته میشوند و وظیفه آنها کنترل فرایندهای واقعی است. یک PLC میتواند در بخشی از یک کارخانه، تصفیهخانه، نیروگاه یا تأسیسات نفت و گاز قرار داشته باشد و دادههای حسگرها را دریافت کند و فرمان لازم را به تجهیزات بدهد. وقتی همین لایه در معرض حمله قرار میگیرد، اتفاقی که روی صفحه نمایش رخ میدهد ممکن است چند ثانیه بعد در دنیای واقعی خودش را نشان دهد؛ پمپ از کار میافتد، فشار تغییر میکند، یک فرایند متوقف میشود یا اپراتور مجبور میشود سیستم را به حالت دستی ببرد.
هدف، رایانه نیست؛ فرایند واقعی است
اهمیت حملات اخیر آمریکا دقیقاً در همین نقطه قرار دارد. بر اساس ارزیابی مشترک نهادهای آمریکایی، گروههای وابسته به ایران از دستکم مارس ۲۰۲۶ به سمت PLCهای متصل به اینترنت رفتهاند و در چند بخش زیرساختی، از جمله آب و انرژی، اختلال ایجاد کردهاند. در گزارش رسمی آمریکا تأکید شده که بخشی از تجهیزات مورد هدف در صنایع مختلف از جمله سامانههای آب و فاضلاب و انرژی مورد استفاده قرار داشتهاند. این گزارش در عین حال نشان میدهد مسئله فقط یک حمله به رایانه اداری نیست و مهاجمان تلاش کردهاند مستقیماً با تجهیزات کنترل صنعتی تعامل داشته باشند.
در اواخر ژوئیه نیز حملات گستردهتری به سامانههای آب آمریکا آشکار شد. مقامهای ایالتی در مینهسوتا از حمله به بیش از ۳۰ سامانه آب خبر دادند و گزارشهای بعدی دامنه این فعالیت را به ایالتهای دیگر گسترش داد. مرکز مطالعات استراتژیک و بینالمللی آمریکا، CSIS، در بررسی خود از این پرونده اعلام کرد که حملات به دستکم ۱۲ ایالت و تعداد زیادی از تأسیسات رسیده است، هرچند در زمان انتشار گزارش هنوز انتساب رسمی و قطعی همه این رخدادها به دولت ایران انجام نشده بود. گروهی با نام CyberAv3ngers نیز مسئولیت برخی فعالیتها را بر عهده گرفته بود.
همین تفاوت میان «ادعای یک گروه» و «انتساب رسمی یک دولت» اهمیت زیادی دارد. در پروندههای سایبری، مشاهده یک ابزار، یک آدرس اینترنتی یا یک روش نفوذ به تنهایی برای اثبات اینکه یک دولت مستقیماً پشت عملیات بوده کافی نیست. گروههای هکری میتوانند از زیرساختهای اجارهای، سرورهای واسطه یا ابزارهایی استفاده کنند که پیشتر توسط گروههای دیگر نیز مورد استفاده قرار گرفتهاند. برای همین، در گزارشهای حرفهای باید میان آنچه نهادهای امنیتی ارزیابی کردهاند، آنچه یک گروه هکری ادعا کرده و آنچه به صورت مستقل قابل اثبات است فاصله گذاشت.
با این حال، اصل تهدید برای زیرساختهای حیاتی حتی بدون مشخص شدن هویت نهایی مهاجم نیز جدی است. دلیلش ساختار قدیمی بسیاری از تأسیسات صنعتی است. بخش قابل توجهی از تجهیزات OT برای کار مداوم و پایدار طراحی شدهاند، نه برای اتصال گسترده به اینترنت. طی سالهای گذشته اما نیاز به دسترسی از راه دور، پایش آنلاین، کاهش هزینه تعمیرات و مدیریت متمرکز باعث شده تعداد بیشتری از این سامانهها به شبکههای ارتباطی متصل شوند. همین اتصال اگر بدون معماری امنیتی مناسب انجام شود، سطح حمله را افزایش میدهد.
در برخی موارد، مشکل حتی به فناوری بسیار پیچیده مربوط نمیشود. مقامهای آمریکایی در بررسی حملات به تأسیسات آب به استفاده از تجهیزات در معرض اینترنت و ضعفهای ساده امنیتی اشاره کردهاند. گزارش واشنگتنپست درباره حملات مینهسوتا نیز نشان میدهد بخشی از تجهیزات هدف، PLCهایی بودند که وظایفی مانند پایش سطح آب، فشار، عملکرد پمپها و هشدارهای تجهیزاتی را انجام میدادند. در بعضی تأسیسات نیز پس از شناسایی فعالیت مشکوک، سامانه از شبکه جدا و عملیات به شکل دستی ادامه پیدا کرد.
این همان نقطهای است که جنگ سایبری را از یک مسئله صرفاً تخصصی به یک مسئله امنیت ملی تبدیل میکند. یک شهروند ممکن است هیچوقت با PLC مواجه نشود و حتی نداند چنین تجهیزی در تصفیهخانه یا نیروگاه وجود دارد، اما زندگی روزمره او به عملکرد همین تجهیزات وابسته است. آب آشامیدنی، برق، سوخت، حملونقل، مخابرات و صنایع غذایی همگی زنجیرههایی دارند که بخشهایی از آنها به سامانههای کنترل صنعتی وابسته هستند.
برق و آب؛ چرا این زیرساختها جذاباند؟
در یک عملیات سایبری، مهاجم به دنبال بیشترین اثر با کمترین هزینه است. زیرساخت حیاتی از این نظر یک هدف جذاب محسوب میشود، چون حتی یک اختلال محدود میتواند هزینه عملیاتی، رسانهای و روانی ایجاد کند. اگر یک سامانه بانکی برای چند ساعت از دسترس خارج شود، مردم ممکن است نتوانند تراکنش انجام دهند؛ اما اگر یک تأسیسات آب یا برق دچار اختلال شود، پیامد آن میتواند به خدمات عمومی و زندگی روزمره منتقل شود.
حمله به زیرساخت انرژی نیز اهمیت بیشتری پیدا کرده است. پژوهشگران هلندی در اکتبر ۲۰۲۶ اعلام کردند هزاران سامانه مرتبط با نیروگاههای خورشیدی و بادی در اروپا به شکل نامناسبی در معرض اینترنت قرار گرفتهاند. در بررسی آنها ۸۵۴۷ سامانه آسیبپذیر در ۳۵ کشور شناسایی شد و در حدود ۱۸۱ سایت، پژوهشگران احتمال وجود امکان کنترل عملیاتی را مطرح کردند. این یافته به معنای وقوع حمله گسترده نیست، اما نشان میدهد سطح حمله زیرساخت انرژی در حال بزرگتر شدن است و بخشی از تجهیزات تولید برق از طریق رابطهای مدیریتی و عملیاتی به شبکه متصل شدهاند.
این موضوع با تغییر ساختار شبکه برق اهمیت بیشتری پیدا میکند. شبکههای سنتی عمدتاً بر نیروگاههای بزرگ و تعداد محدودی نقطه تولید متکی بودند، اما امروز تعداد زیادی نیروگاه خورشیدی، توربین بادی، سامانه ذخیره انرژی و تجهیزات کنترل از راه دور وارد شبکه شدهاند. هر کدام از این نقاط به خودی خود ممکن است کوچک باشند، اما مجموع آنها یک شبکه پیچیده و توزیعشده ایجاد میکند.
برای مهاجم، چنین ساختاری دو چهره دارد. از یک طرف تعداد نقاط قابل هدف افزایش پیدا میکند؛ از طرف دیگر، کنترل کامل شبکه بسیار دشوارتر میشود و سامانههای مدرن نیز میتوانند معماریهای امنیتی پیشرفتهتری داشته باشند. مسئله اصلی این نیست که «یک هکر میتواند کل شبکه برق را خاموش کند یا نه»؛ سؤال حرفهایتر این است که آیا مهاجم میتواند به اندازهای اختلال ایجاد کند که اپراتور مجبور شود بخشی از شبکه را از مدار خارج کند یا تجهیزات را به حالت دستی ببرد.
گزارش مشترک نهادهای آمریکایی نیز دقیقاً به همین مسئله توجه دارد. در این گزارش از دستکاری تنظیمات، اختلال در رابطهای انسان و ماشین و تغییر در عملکرد تجهیزات کنترل صنعتی صحبت شده است. چنین حملاتی الزاماً به انفجار یا تخریب فیزیکی منجر نمیشوند؛ گاهی هدف، ایجاد اختلال محدود اما قابل مشاهده و وادار کردن اپراتور به واکنش اضطراری است.
اتفاق دیگری که در تابستان ۲۰۲۶ رخ داد، دامنه تهدید را بزرگتر کرد. مقامهای بریتانیایی تأیید کردند یک حمله سایبری به یک واحد کوچک تولید برق در این کشور منجر به توقف آن شده است. لندن اعلام کرد این حادثه خطری برای شبکه گسترده برق بریتانیا ایجاد نکرده و مشخصات نیروگاه نیز منتشر نشد، اما همزمانی این حادثه با موج حملات به تأسیسات آب آمریکا باعث شد توجه بیشتری به امنیت سامانههای انرژی جلب شود. دولت بریتانیا نیز پس از این حادثه با مدیران صنعت انرژی درباره تهدیدهای سایبری گفتوگو کرد.
جنگ آینده فقط موشک و پهپاد نیست
در مورد جنگ و جنگ افزار بیشتر بخوانید!
جنگ سایبری در این سطح یک جایگزین ساده برای موشک و پهپاد نیست؛ بلکه میتواند مکمل عملیات نظامی باشد. حمله فیزیکی به یک نیروگاه یا مرکز آبرسانی معمولاً نشانههای آشکاری ایجاد میکند، اما یک عملیات سایبری ممکن است بدون انفجار و تخریب ظاهری، اپراتور را با سامانهای روبهرو کند که رفتار طبیعی خود را از دست داده است. همین تفاوت باعث شده زیرساختهای دیجیتال به یکی از لایههای مهم میدان نبرد مدرن تبدیل شوند.
گزارش اخیر رویترز درباره درسهای عملیات نظامی سال ۲۰۲۶ نیز به همین تغییر اشاره میکند و نشان میدهد عملیات سایبری در کنار عملیات نظامی متعارف نقش بیشتری پیدا کرده، اما درگیری طولانیمدت محدودیتهای جدی برای توان سایبری ایجاد میکند. مهاجم ممکن است در روزهای نخست بتواند از چند آسیبپذیری استفاده کند، اما طرف مقابل نیز پس از شناسایی الگوها، سامانههای خود را اصلاح میکند و همان مسیر دیگر به اندازه قبل مؤثر نخواهد بود.
این مسئله یک نکته مهم دارد: جنگ سایبری برخلاف تصور عمومی، یک دکمه جادویی نیست. پیدا کردن یک آسیبپذیری، حفظ دسترسی، عبور از شبکههای جداشده، فهم معماری صنعتی و ایجاد اثر واقعی روی یک فرایند فیزیکی مراحل متفاوتی هستند. حتی اگر مهاجم به یک کنترلر دسترسی پیدا کند، لزوماً به معنی توانایی کنترل کل تأسیسات نیست. بسیاری از سامانههای صنعتی لایههای مختلف کنترل، تجهیزات پشتیبان و رویههای دستی دارند که میتوانند دامنه خسارت را محدود کنند.
برای دفاع نیز همین نگاه باید وجود داشته باشد. جدا کردن تجهیزات حساس از اینترنت عمومی، کنترل دسترسی از راه دور، احراز هویت چندمرحلهای، ثبت رویدادهای شبکه، پشتیبانگیری از تنظیمات، آموزش اپراتورها و داشتن برنامه بازگشت به کنترل دستی، گاهی ارزش بیشتری از خرید یک محصول امنیتی گرانقیمت دارد. هشدار رسمی آمریکا درباره حملات اخیر نیز تأکید کرده که بخشی از اقدامات دفاعی مورد نیاز الزاماً به خرید سختافزار جدید وابسته نیست و اصلاح رویهها و کاهش نقاط دسترسی میتواند اثر قابل توجهی داشته باشد.
برای ایران نیز این پرونده فقط یک خبر خارجی نیست. صنعت آب، برق، نفت، گاز، پتروشیمی، فولاد و حملونقل کشور از سامانههای کنترل صنعتی استفاده میکنند و هرچه این صنایع دیجیتالتر و متصلتر شوند، اهمیت امنیت OT بیشتر خواهد شد. تفاوت شبکه اداری با شبکه صنعتی باید در سیاستگذاری امنیت سایبری جدی گرفته شود؛ زیرا خاموش شدن یک رایانه اداری ممکن است یک مشکل فناوری اطلاعات باشد، اما تغییر ناخواسته در یک فرایند صنعتی میتواند پیامد فیزیکی داشته باشد.
جنگ آینده احتمالاً ترکیبی از چند میدان خواهد بود؛ موشک و پهپاد در آسمان، شناور و مین در دریا، ماهواره در مدار و کد مخرب در شبکه. قدرت یک کشور فقط با تعداد موشکها یا جنگندههایش سنجیده نمیشود؛ توانایی حفاظت از زیرساختهایی که آب، برق، سوخت و ارتباطات را در اختیار جامعه قرار میدهند نیز بخشی از توان دفاعی است.
موج حملات سال ۲۰۲۶ به تأسیسات آب آمریکا و هشدارهای تازه درباره سامانههای انرژی اروپا یک پیام مشترک دارند: زیرساخت حیاتی زمانی امن است که امنیت سایبری از مرحله طراحی تا بهرهبرداری جزئی از خود سیستم باشد، نه وصلهای که بعد از وقوع حادثه روی آن گذاشته شود. میدان نبرد دیجیتال دیگر فقط داخل لپتاپها نیست؛ بخشی از آن در اتاق کنترل تصفیهخانه، تابلو برق نیروگاه و مرکز کنترل کارخانه قرار دارد و هرچه وابستگی صنایع به شبکه بیشتر شود، حفاظت از این لایه نیز اهمیت بیشتری پیدا خواهد کرد.