
قفل امنیتی شاپرک باطل شد؛ ماجرا چیست؟!
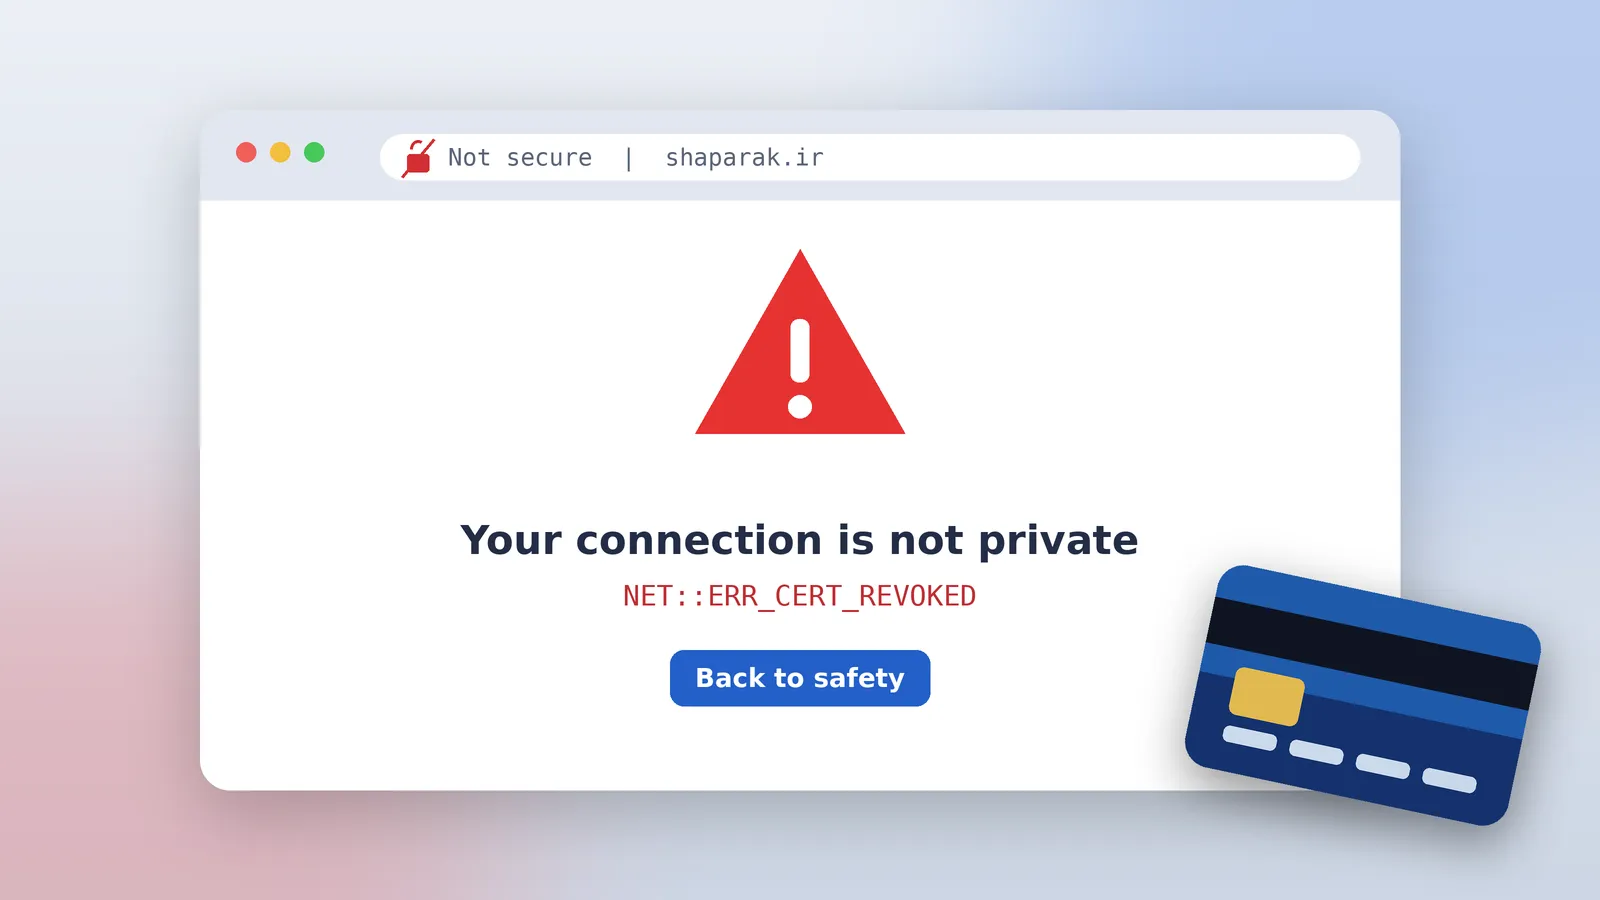
آن روز، در بخشی از این مسیر چیزی تغییر کرد که از بیرون دیده نمیشد. بانک مرکزی بعداً اعلام کرد گواهینامه فنی-امنیتی شاپرک بدون اعلام قبلی از طرف تأمینکنندهٔ خارجی لغو شده است. گواهی SSL چیزی شبیه شناسنامهٔ دیجیتال یک سایت است. مرورگر با آن میفهمد صفحهای که باز شده همان است که ادعا میکند و دادهها در مسیر رمزگذاری میشوند. وقتی این شناسنامه باطل شود، مرورگر دیگر به آن اعتماد نمیکند و بهجای صفحهٔ پرداخت، پیام خطا نشان میدهد
به گزارش تابناک ، نشانهها اول در شبکههای اجتماعی پیدا شد. کاربرانی که هشدار قفل امنیتی دیده بودند، پرسشهایشان را منتشر کردند و پرسش اصلی این بود که شاپرک هک شده است؟ ماجرا چیست ؟
اما چرا یک گواهی خارجی تا این اندازه اهمیت دارد؟
پاسخ در ساختار اعتماد در اینترنت است. مرورگرها فقط گواهیهایی را معتبر میدانند که یکی از مراجع شناختهشدهٔ جهانی امضایشان کرده باشند، بهدلیل تحریمها بیشتر این مراجع با ایران کار نمیکنند و سایتهای ایرانی عمدتاً از Let's Encrypt یا شرکت لهستانی سرتوم استفاده میکردند. بنابراین وقتی یکی از این رشتهها پاره شود، اثرش مستقیم به صفحهٔ پرداخت میرسد.
برای کاربر عادی، این ماجرا در یک جمله خلاصه میشود: صفحهای که همیشه باز میشد، این بار با هشدار قرمز باز شد. متخصصان توصیه میکنند تا روشن نشدن وضعیت، پرداخت متوقف شود. پشت این توصیه ساده نکتهای مهم هست: هشدار امنیتی هم میتواند نشانهٔ یک مشکل واقعی در گواهی باشد و هم نشانهٔ صفحهای جعلی، و کاربر از روی ظاهر نمیتواند این دو را از هم تشخیص دهد.
بانک مرکزی اعلام کرد گواهینامه فنی-امنیتی شاپرک از سوی یک تامینکننده خارجی و بدون اطلاع قبلی لغو شده است. شاپرک شبکهای است که تقریباً تمام پرداختهای اینترنتی با کارت بانکی در ایران از آن میگذرد. هر بار که در فروشگاه اینترنتی یا اپلیکیشن بلیت روی «پرداخت» میزنید، به صفحهای منتقل میشوید که زیر نظر همین شبکه است.
گواهی SSL چیست؟
گواهی SSL شناسنامه دیجیتال یک سایت است. مرورگر با آن مطمئن میشود که با سایت اصلی ارتباط دارد، نه نسخهای جعلی، و اطلاعات بین شما و سایت رمزگذاری میشود. این گواهی را نهادهایی به نام مرجع صدور گواهی (CA) امضا میکنند که مرورگرها به آنها اعتماد دارند. وقتی یکی از این مراجع گواهی را باطل (revoke) کند، مرورگر و آنتیویروس آن سایت را نامعتبر میدانند و هشدار میدهند.
بانک مرکزی این اقدام را در امتداد اقدامات آمریکا در حوزههای نظامی و سایبری و با هدف ایجاد اختلال در درگاههای پرداخت دانست. همین نهاد تأکید کرد که هیچ حمله سایبری به شاپرک یا زیرساختهای پرداخت کشور رخ نداده است. به گفته بانک مرکزی، تیمهای فنی از پیش تدابیری برای این شرایط در نظر گرفته بودند و راهکارهای جایگزین در حال فعالسازی بود.
چرا ایران در این موقعیت آسیبپذیر است؟
به دلیل تحریمها، بیشتر مراجع صدور گواهی جهان با ایران همکاری نمیکنند و سایتهای ایرانی عمدتاً از Let's Encrypt یا شرکت لهستانی سرتوم استفاده میکردند. به گفته او، وقتی صادرکننده حاضر به تأیید مجدد نباشد، با رسیدن زمان تمدید گواهی منقضی میشود و مرورگرها صفحه را باز نمیکنند. بدین ترتیب وابستگی به یک تأمینکننده خارجی، نقطهای شد که بخش مهمی از پرداختهای کشور به آن گره خورده بود
پیامدها برای کاربران. چیست؟
نشانهاش هشدارهایی مثل «Website certificate revoked» است. این پیام یعنی گواهی سایت یا یکی از حلقههای زنجیره اعتماد آن از نظر مرورگر یا نرمافزار امنیتی معتبر نیست. ممکن است صفحه پرداخت باز نشود یا کاربر با هشدار قرمز روبهرو شود. در مواردی هم مشکل از تنظیمات ضدویروس کاربر است و باید جداگانه بررسی شود.
- در صورت دیدن هشدار امنیتی، پرداخت را ادامه ندهید و دکمه «ادامه با ریسک» را نزنید.
- آدرس صفحه پرداخت را با دامنه رسمی بانک یا شاپرک مطابقش کنید.
- رعایت این نکته که پرداخت بانکی هرگز با محافظت خاموش انجام نشود هم مهم است.
- کسبوکارهای آنلاین بهتر است راهکار جایگزین پرداخت را برای مشتریان آماده نگه دارند.
این اتفاق یادآور وابستگی زیرساختهای دیجیتال به اعتماد بینالمللی است. برای جلوگیری از تکرار، یک مسیر مشخص مطرح است: مرجع صدور گواهی داخلی که مرورگرهای جهانی آن را نمیشناسند